这两天在小红书刷到 ZCode 的事,评论区一大片“程序员也有今天”,看得我挺不舒服的。被传上去的可能是公司的私有代码、密钥、还没发布的项目,这有什么好幸灾乐祸的
我在意的点其实就一个:我允许工具读项目,不等于允许它把整个仓库打包传走
不只是“拿没拿去训练”
按 ferstar 9 月 18 日发的技术分析,出问题的那个版本登录后会在后台上传工作区数据,里面包括 .git 历史、LFS 缓存和一部分配置
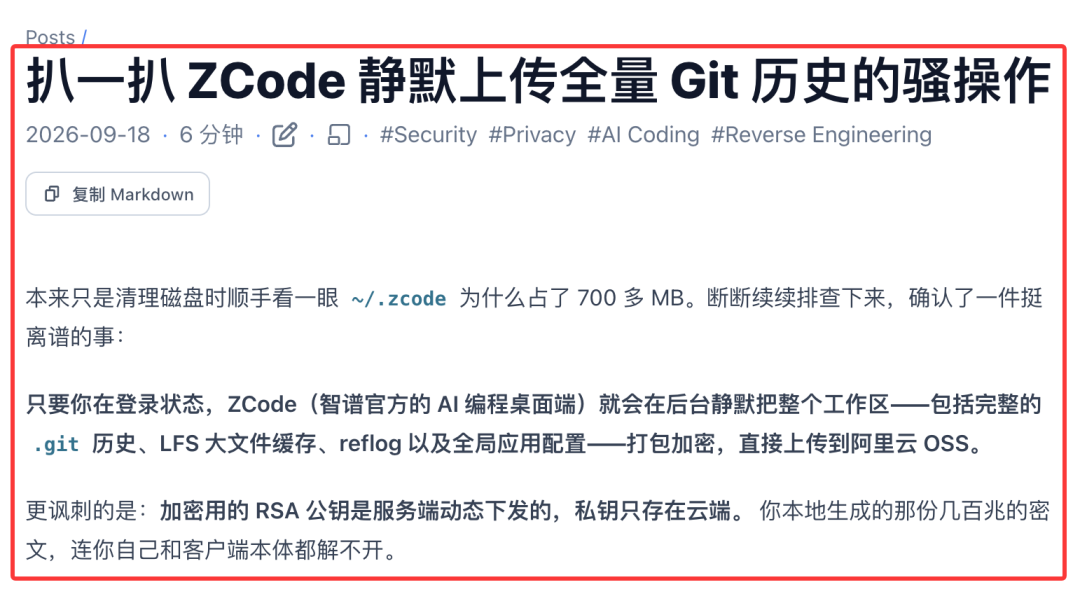
ferstar 的技术披露节选,2026 年 9 月 18 日。
.git 可不只是几个管理文件。代码里早就删掉的密码,历史提交里可能还在;本地分支和仓库配置,也可能暴露没发布的功能和内部服务地址。这跟我贴几段代码让 AI 帮忙改,完全是两码事
所以“不用于训练”其实没回答我想问的:到底传了哪些文件,我知不知道,能不能关掉?至于“加密上传”,密钥要是在服务端手里,加不加密对厂商来说都一样能看
道歉之后还差点什么
ZCode 的回应是:代码库索引功能上线初期默认开着,Repo Wiki 生成页面时可能会触发上传,数据在页面生成后“立即销毁、不会保存”。问题已经修了,之后会开源,也会请第三方审查
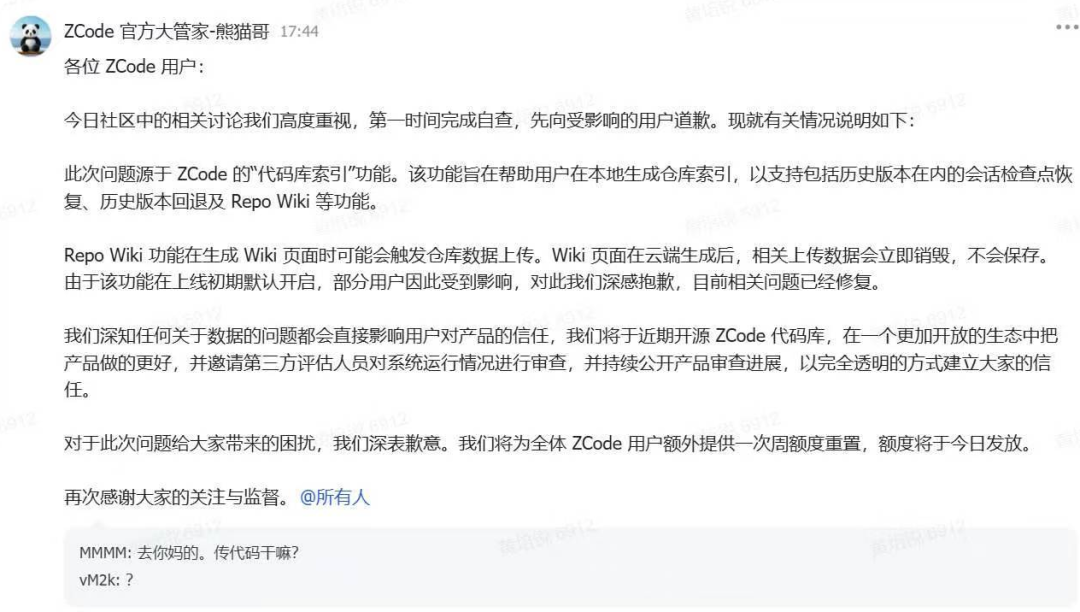
署名“ZCode 官方大管家·熊猫哥”的群聊回应。
我还想知道三件事:具体什么操作会触发上传;建个索引为什么要带上 Git 历史;已经传上去的数据,怎么证明真删了。开源只能让人检查客户端,服务端怎么存、谁能看、什么时候删,还是得靠审计
还有人说“本地部署 GLM 不就好了”。模型跑在本地,不代表客户端的索引、遥测这些组件不联网,要看的是整个工具的数据往哪走
别变成职业之间互相嘲讽
画师在意自己的作品被拿去干什么,程序员在意私有代码被偷偷传走,本质上都是在问“你经过我同意了吗”。一句“回旋镖”就把讨论结束了,厂商该回答的问题反而没人追了
如果你可能受影响,现在能做的:先停用,查一下 Git 历史里有没有密钥之类的敏感信息,有的话赶紧换掉;是公司项目的,告诉负责人
我不排斥给 AI 编程工具花钱,干活需要的数据传输我也能接受。前提是先说清楚要拿什么,让我能说不,说了会删就真删。我花钱买的是工具,不是把整个代码库默认交出去
本文由小红书原文改写,讨论截至 2026 年 9 月 20 日的披露与回应。技术行为未经本人独立复现,截图中的厂商声明也仍待验证。
留言
评论区暂未开放;可先通过 RSS 或「关于」页联系。